Pembahasan UKK TKJ Paket 1
download here
Showing posts with label linux. Show all posts
Showing posts with label linux. Show all posts
Thursday, 14 March 2013


Tuesday, 6 November 2012
Install OpenVPN di Router Debian 6.0.5
Install OpenVPN di Router Debian 6.0.5
Instalasi OpenVPN ini dikerjakan pada mesin Debian. Harusnya juga bisa untuk turunan Debian lainnya seperti Ubuntu, Mint, dll.
Tujuan saya menggunakan OpenVPN biasanya untuk tunneling aja, menggunakan IP address luar, mem-bypass restriksi oleh ISP, dll. Fitur enkripsi dan login menggunakan certificate akan saya disable supaya koneksi semakin ringan dan stabil.
Install OpenVPN
# apt-get install openvpn
Copy isi konfigurasi kedalam direktori /etc/openvpn
# cp -R /usr/share/doc/openvpn/examples/easy-rsa/2.0/* /etc/openvpn/
# cp -R /usr/share/doc/openvpn/examples/sample-config-files/server.conf.gz /etc/openvpn/
# cp -R /usr/share/doc/openvpn/examples/sample-config-files/client.conf /etc/openvpn/
Install Proxy Server di Debian 6.0.5
Install Proxy Server di Debian 6.0.5
Proxy yang saya konfigurasi ini dapat memblokir website tertentu dan membuat autentifikasi pada Squid tersebut agar ketika user masuk kedalam Proxy maka Proxy tersebut kan meminta username dan password Squid tersebut.
Install Squid
# apt-get install squid
Jika sudah kita matikan squidnya dan edit squid.conf
# /etc/init.d/squid stop
# htpasswd /etc/squid/passwd [username]
# dpkg -L squid | grep nsca_auth
maka hasilnya:
/usr/lib/squid/ncsa_auth
install dan konfigurasi mail server debian 6.0 squeeze
Install dan konfigurasi mail server
(postfix + dovecot + squirrelmail)
di Debian 6 squeeze

Sudah lama saya ga posting tentang Debian lagi, dan alhamdulillah akhirnya ada kesempatan juga buat nulis. Kali ini yang akan saya bahas adalah tentang cara install dan konfigurasi mail server dan webmail server. Bagi yang belum tau apa itu mail server dan apa perbedaannya dengan webmail server silahkan googling dulu aja ya :p.
Yaudah langsung aja, pertama-tama siapin dulu DVD Debian yang ke 1 dan ke 2. Kok ada 2 DVD? Ya, karena paket squirrelmailnya itu adanya di DVD 2. Berbeda dengan Debian lenny yang paket squirrelmailnya adanya di DVD 1.
Tuesday, 30 October 2012
Firewall DMZ
Firewall DMZ adalah sebuah jenis firewall yang memeberikan sebuah segmentasi jaringan pda sebuah hosting public resource seperti webserver dengan aman. dengan kata lain, Firewall DMZ (Demilitarized Zone) – atau jaringan perimeter adalah jaringan security boundary yang terletak diantara suatu jaringan corporate / private LAN dan jaringan public (Internet). Firewall DMZ ini harus dibuat jika anda perlu membuat segmentasi jaringan untuk meletakkan server yang bisa diakses public dengan aman tanpa harus bisa mengganggu keamanan system jaringan LAN di jaringan private kita. Perimeter (DMZ) network didesign untuk melindungi server pada jaringan LAN corporate dari serangan hackers dari Internet.
DMZ (DE-MILITARISED ZONE)
Dalam keamanan komputer, sebuah zona demiliterisasi, yang diberi nama setelah penggunaan militer dari istilah dan biasanya disingkat DMZ; juga dikenal sebagai Data Management Zone atau Zona Demarkasi atau Perimeter Network, adalah fisik atau logis Sub-jaringan yang mengandung dan mengekspos sebuah organisasi layanan eksternal yang lebih besar, jaringan tidak dipercaya, biasanya Internet.
The purpose of a DMZ is to add an additional layer of security to an organization's Local Area Network (LAN); an external attacker only has access to equipment in the DMZ, rather than the whole of the network. Tujuan dari DMZ adalah menambahkan lapisan tambahan keamanan untuk sebuah organisasi Local Area Network (LAN); eksternal hanya penyerang yang memiliki akses ke peralatan di DMZ, daripada seluruh jaringan.
Pengaturan beban squid menggunakan beberapa parent
Squid proxy server mempunyai cara komunikasi dengan squid proxy server lainnya baik sebagai parent (sbg proxy induk) maupun sebagai sibling (sbg proxy tetangga). Pada tulisan ini akan dijelaskan cara mengatur beban pada beberapa proxy parent.
- Pengaturan beban secara rata / seimbang menggunakan round-robin
Konfigurasi yang harus ditambahkan pada squid.conf
cache_peer 10.122.1.55 parent 3128 3130 no-query no-digest round-robin
cache_peer 10.122.1.76 parent 3128 3130 no-query no-digest round-robin
10.122.1.55 dan 10.122.1.76 merupakan ip-address proxy parent yang kita gunakan.
no-query no-digest merupakan opsi yg harus ditulis.
round-robin merupakan opsi yg akan mempengaruhi membuat request dari proxy kita akan disebarkan secara merata pada parent yang ada.
no-query no-digest merupakan opsi yg harus ditulis.
round-robin merupakan opsi yg akan mempengaruhi membuat request dari proxy kita akan disebarkan secara merata pada parent yang ada.
Blocking situs porno menggunakan squidGuard
Teknik ini sudah ada sejak lama, dan saya juga sudah berhasil mengimplementasikannya sejak lama, tetapi baru sekarang sempat saya tulis, yaaaa itung2 agar bisa menjadi amal jariyah saya karena menghalangi orang berbuat dosa  . Skenario yang saya terapkan adalah dengan membelokkan (redirect) akses ke situs/website yg kita blokir (yaitu seputar pornografi) menuju kepada situs/website yg tdk kita blokir (non-pornografi) tanpa sepengetahuan user.
Menurut http://www.squidguard.org/, SquidGuard adalah URL redirector used to use blacklists with the proxysoftware Squid. There are two big advantages to squidguard: it is fast and it is free. SquidGuard is published under GNU Public License.
. Skenario yang saya terapkan adalah dengan membelokkan (redirect) akses ke situs/website yg kita blokir (yaitu seputar pornografi) menuju kepada situs/website yg tdk kita blokir (non-pornografi) tanpa sepengetahuan user.Menurut http://www.squidguard.org/, SquidGuard adalah URL redirector used to use blacklists with the proxysoftware Squid. There are two big advantages to squidguard: it is fast and it is free. SquidGuard is published under GNU Public License.
ssh via proxy
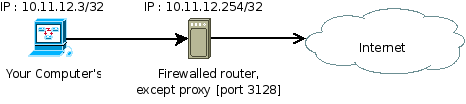
Skenario yg dilakukan disini adalah bahwa komputer anda berada dibelakang firewall yang membatasi semua akses keluar kecuali via proxy. Jika anda adalah admin proxy tsb, anda bisa menambahkan baris berikut ini pada /etc/squid/squid.conf.
lqman@proxy:~$ sudo mcedit /etc/squid/squid.conf
acl sshviaproxy port 22
http_access allow CONNECT sshviaproxy
Untuk lebih jelasnya mengenai acl pada proxy, sebaiknya anda membaca tulisan saya yang inidulu.
Setelah itu baru kita bisa menggunakan software bantuan bernama corkscrew untuk melakukan tunnel koneksi TCP melalui proxy dengan menggunakan methode CONNECT. Sama seperti netcat, Corkscrew membaca inputan dari stdin (yaitu keybord) dan kemudian menuliskannya pada stdout (dalam hal ini adalah stream) pada waktu terjadi koneksi.
Asumsi model network yg ada adalah sbb :
Asumsi model network yg ada adalah sbb :
Securing SSH
Setelah membuat email server, saatnya untuk mengamankannya. Semoga yang lain bisa juga mendapat ide bagaimana mengamankan SSH Server yang kita bikin agar mempermudah dalam proses maintenance server.
Pada skenario ini alamat IP yang berhak untuk mengakses adalah di 10.10.4.1.
Untuk itu saya edit /etc/hosts.allow
#/etc/hosts.allow
sshd: 10.10.4.1
sshd: 10.10.4.1
Lalu ke /etc/hosts.deny
#/etc/hosts.deny
sshd: ALL
sshd: ALL
Konfigurasi Firewall sederhana menggunakan Shorewall
Konfigurasi Firewall sederhana menggunakan Shorewall
Sunday, 28 October 2012
Block Website Dengan Firestarter
Firestarter merupakan sebuah utility firewall lengkap bagi pengguna desktop GNOME yang dibuat oleh Tomas Junnonen. Ya, GNOME. Jadi aplikasi ini hanya berjalan di GNU/Linux dan belum ada versi Windowsnya (Pakai linux aja ya, linux keren loh). Aplikasi ini bisa digunakan untuk komputer personal biasa, gateway maupun server. Pada artikel ini akan dibahas tentang beberapa konfigurasi penggunaan fitur-fitur yang dimiliki Firestarter.

Friday, 26 October 2012
Mengamankan Jaringan Wifi

Mengamankan Jaringan WiFi
Pada Jaringan nirkabel keamanan menjadi sesuatu yang melekat erat pada pengaturan atau setting jaringan tersebut, hal ini salah satunya dikarenakan metode yang digunakan untuk dapat berkomunikasi satu peralatan dengan peralatan yang lainnya menggunakan metode broadcast. Sehingga menjadi suatu hal yang sangat penting buat Anda yang menggunakan model jaringan nirkabel ini terutama dengan teknologi WiFi untuk mengetahui beberapa model pengamanan yang biasanya disediakan oleh perangkat Access Point (AP) untuk mengamankan jaringan WiFi Anda. Masalah keamanan pada jaringan komputer pada prinsipnya tidak terlepas dari 2 hal mendasar yaitu konsep autentifikasi (access control) dan enkripsi (data protection).
Dasar Dasar Backtrack 5

Dalam menjalankan sistem operasi terutamanya BackTrack kita tentunya harus memiliki pengetahuan dasar menggunakannya, berikut ini saya akan beritahukan perintah-perintah dasar dalam penggunaan BackTrack. Cekidott
Masuk/Login di BackTrack
Setelah installasi BackTrack selesai, standard username dan password untuk login adalah root/toor.
Catatan: Kamu tidak akan melihat password yang kamu ketikkan.
Menggunakan BackTrack dengan GUI
Setelah kamu login kamu tentu akan dibawa masuk kedalam mode konsol nah di sini kamu jangan panik kamu dapat menggunakan mode Grafis/GUI dari BackTrack dengan cara mengetikkan perintahh startx pada konsol.
Mendapatkan jaringan untuk bekerja
Memutuskan Koneksi Internet wirelles
Baiklah, sekarang saya akan membahas tentang bagaimana cara untuk memutuskan koneksi seseorang dalam suatu jaringan wireless.
Disini saya menggunakan BackTrack 5 R2.
bagi yang belum punya, bisa didownload di situs resminya
http://www.backtrack-linux.org/
oke, tanpa banyak omong lagi, saya mulai

Wednesday, 24 October 2012
Konfigurasi Firewall sederhana menggunakan Shorewall
Konfigurasi Firewall sederhana menggunakan Shorewall
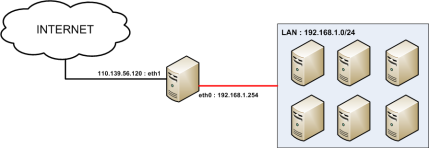
Shorewall adalah salah satu tools firewall pada linux yang berbasiskan iptables. Shorewall terdapat konsep “zone” yang memudahkan kita untuk menentukan policy firewall, daripada kita melakukan konfigurasi secara manual dengan iptables. Misalnya network anda adalah spt gambar dibawah ini :
Monday, 22 October 2012
Rule Firewall Untuk Memonitoring Bandwidth dengan Iptables
Rule Firewall Untuk Memonitoring Bandwidth dengan Iptables
Setelah jaringan telah bekerja dengan sempurna, Langkah berikutnya adalah membuat rule firewall untuk memungkinkan kita memantau statistik atau total penggunaan bandwidth internet yang dilakukan oleh jaringan lokal berdasarkan service tertentu sebagaimana disebutkan dalam skenario.
Langkah pertama dalam membuat rule firewal adalah membuat chain baru dengan nama “DOWNLOAD”dan “UPLOAD” seperti berikut ini:
Langkah pertama dalam membuat rule firewal adalah membuat chain baru dengan nama “DOWNLOAD”dan “UPLOAD” seperti berikut ini:
# iptables -N DOWNLOAD
# iptables -N UPLOAD
# iptables -nL
Sistem Virtualisasi di Debian 6.0.5
Sistem Virtualisasi di Debian 6.0.5
Pada dasarnya Sistem Virtualisasi pada Kisi - Kisi LKS Jateng 2012 itu seperti Sistem yang tidak real ( Virtual ) .
Nah Sistem Virtual itu bisa dibuat pada :
1. Sistem Virtualisasi pada Network Interface (Jaringan)
Misalnya konfigurasi IP pada Server seperti ini
# nano /etc/network/interfaces
Kita bisa tambahkan IP Virtual diatas (IP tidak sebenarnya) dengan :
Nah Sistem Virtual itu bisa dibuat pada :
1. Sistem Virtualisasi pada Network Interface (Jaringan)
Misalnya konfigurasi IP pada Server seperti ini
# nano /etc/network/interfaces
auto loNah, pada settingan IP di atas bisa kita ambil bahwa IP realnya adalah 192.168.12.1 (IP Sebenarnya)
iface lo inet loopback
auto eth0
iface eth0 inet static
address 192.168.12.1
network 192.168.12.0
netmask 255.255.255.0
broadcast 192.168.12.255
gateway 192.168.12.1
Kita bisa tambahkan IP Virtual diatas (IP tidak sebenarnya) dengan :
Firewall Configuration on Debian lenny
IpTables adalah salah satu aplikasi linux, yang berfungsi untuk firewall. Kegunaanya untuk memfiltering semua data yang melewatinya. Dengan aplikasi ini, kita bisa memblokir data yang masuk, atau mengijinkan data yang keluar. Selain IpTables, juga bisa menggunakan shorewall.
Seperti namanya, firewall atau tembok api yang melindungi jaringan lokal dari jaringan luar atau Internet. Untuk mencegah ulah para cracker yang ingin meretas ke suatu sistem jaringan.
Firewall ada yang berbentuk piranti lunak (software). Dan ada juga yang berbentuk piranti keras, yang sudah di implementasikan kedalam sistemnya. Router juga termasuk dalam firewall.
Langsung saja kedalam konfigurasinya,
a. Block incomming Ip Address,
iptables -A INPUT -s 192.168.10.1 -j DROP
Saturday, 13 October 2012
firewall anti virus di mikrotik
firewall anti virus di mikrotik
Assalamu'alaikum...
pada bagian ini ijinkan saya share tentang firewall filtering virus, sebelumnya hal ini sudah sering dibahas pada forum2 networking, terutama yaitu forum mikrotik indonesia,
okelah langsung saja, script ini tinggal copas aja, menggunakan new terminal.
pada bagian ini ijinkan saya share tentang firewall filtering virus, sebelumnya hal ini sudah sering dibahas pada forum2 networking, terutama yaitu forum mikrotik indonesia,
okelah langsung saja, script ini tinggal copas aja, menggunakan new terminal.
Subscribe to:
Posts (Atom)